Китайският AI разработчик Z.ai, познат преди като Zhipu AI, привлече вниманието на индустрията с твърдението, че неговият модел GLM-5.2 вече може да се доближи до Claude Mythos на Anthropic при откриването на уязвимости в софтуер.
Според информация на The Wall Street Journal изследователи по киберсигурност смятат, че GLM-5.2 може да се представя на ниво с най-новите американски модели при определени задачи за откриване на програмни грешки. Това е значим сигнал, тъй като способността за бързо намиране на уязвимости става все по-важна за компаниите, които се опитват да поправят критични пропуски преди те да бъдат използвани от атакуващи.
GLM-5.2 показва силен резултат при конкретен тип уязвимости
Публично публикуван тест на компанията за сигурност Semgrep поставя GLM-5.2 сред най-силно представящите се модели при откриване на IDOR уязвимости. Това са пропуски в контрола на достъпа, при които потребител може да получи достъп до информация или ресурс, принадлежащ на друг потребител, чрез промяна на идентификатор в заявка.
В теста GLM-5.2 достига F1 резултат от 39% при работа с минимална подсказка и без специално изградена инфраструктура около модела. Това поставя китайския модел пред някои конфигурации с Claude Code и Claude Opus 4.8 в същото изследване.
Тези данни не означават автоматично, че GLM-5.2 е по-добър от Anthropic при всяка задача по киберсигурност. Самите автори на теста подчертават, че резултатите са валидни за конкретна задача, конкретен набор от данни и конкретна работна среда.
Това е важна разлика. Един модел може да е много силен при откриване на IDOR уязвимости, но да изостава при други класове рискове, включително SSRF, SQL injection, проблеми в криптографски реализации или сложни логически грешки в бизнес процеси.
Сравнението с Claude Mythos трябва да се приема внимателно
Claude Mythos се превърна в ориентир за AI в киберсигурността, след като Anthropic обяви, че моделът е използван за откриване на хиляди високорискови и критични уязвимости в реален софтуер.
Според The Wall Street Journal изследователи смятат, че GLM-5.2 може да достигне сходно ниво при търсене на софтуерни проблеми, особено при допълнително насочване с по-подробни инструкции.
Все пак публичните данни не показват пълно и независимо сравнение между GLM-5.2 и Claude Mythos върху широк набор от реални киберзадачи. Най-точното заключение е, че разликата при определени задачи за откриване на уязвимости се стеснява значително.
Това е съществено развитие, но не е доказателство, че Китай е изпреварил САЩ в AI като цяло.
GLM-5.2 е open-weight модел, а не напълно open-source
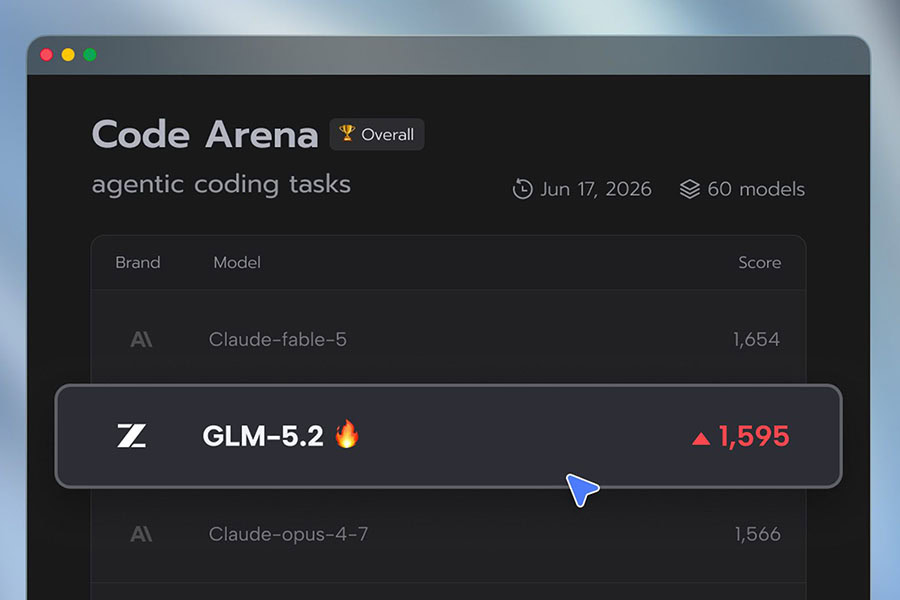
Една от най-важните особености на GLM-5.2 е, че моделът е open-weight. Това означава, че неговите параметри могат да бъдат изтеглени, стартирани на собствена инфраструктура, адаптирани и използвани без задължителна зависимост от облачната платформа на доставчика.
Това е привлекателно за компании, които работят с чувствителен код, регулирани данни или вътрешни системи, които не могат лесно да бъдат изпращани към външни AI услуги.
Open-weight обаче не е същото като open-source. При open-weight моделите обикновено са достъпни обучените тегла, но не и пълният набор от тренировъчни данни, всички процеси по обучение и цялата инфраструктура, използвана за създаването на модела.
Тази разлика е особено важна в контекста на киберсигурността. Възможността моделът да се стартира локално дава повече контрол на защитниците, но същевременно намалява контрола върху потенциалната му употреба от злонамерени групи.
Отбранителен инструмент и потенциален риск
AI моделите, които могат да анализират големи кодови бази, да проследяват зависимости и да откриват сложни пропуски, имат ясно положително приложение. Те могат да помогнат на разработчици и екипи по сигурност да намират проблеми по-бързо, да приоритизират критичните рискове и да съкращават времето между откриването и поправянето на уязвимост.
Същите способности обаче могат да бъдат използвани и за по-бързо търсене на слабости в чужд софтуер.
Именно тук се появява по-големият въпрос за индустрията. Досега най-мощните американски модели с високи способности в киберсигурността бяха достъпни по-контролирано. Китайските лаборатории обаче все по-често пускат силни open-weight алтернативи, които могат да бъдат изтеглени и използвани локално.
Това променя баланса между достъпност, иновации и контрол върху риска.
Дебатът за Китай и САЩ се измества от бенчмарковете към реалната полезност
Темата се засили и след публичен разговор между Илон Мъск и съоснователя на Z.ai Тан Дзие. Мъск прогнозира, че китайските лаборатории може да достигнат нивото на Anthropic Fable 5 по показатели и бенчмаркове до първото тримесечие на 2027 г.
Тан Дзие отговори кратко, че това няма да отнеме толкова време.
Подобни изказвания не трябва да се приемат като официални продуктови планове. Те обаче показват колко бързо се променя възприятието за разликата между водещите американски и китайски AI лаборатории.
Истинският въпрос вече не е само кой модел е първи в дадена класация. По-важно е колко надеждно моделите работят в реални условия, колко добре се интегрират в процесите на компаниите, каква инфраструктура е необходима около тях и дали могат да бъдат използвани безопасно.
Какво означава това за компаниите
За бизнеса и екипите, които разработват софтуер, основният извод не е да заменят незабавно един AI модел с друг. По-важно е да приемат, че автоматизираното откриване на уязвимости вече се развива с много по-бързо темпо.
Компаниите трябва да разглеждат AI инструментите за програмиране и сигурност като помощно средство, а не като автоматичен заместител на човешката проверка. Всеки открит проблем трябва да бъде валидиран, оценен според реалния риск и отстранен чрез ясен процес за управление на уязвимости.
Най-същественият сигнал от GLM-5.2 не е, че един модел е победил друг. Сигналът е, че способностите за AI подпомагано откриване на уязвимости вече се разпространяват извън малък кръг затворени американски лаборатории.
Това означава, че защитата на софтуера трябва да се ускорява със същото темпо.